第606回:なぜサイバー攻撃は強力に?AIパワーだけではない”犯罪の分業化”という背景と、中小企業がおさえるポイント

 Apple Podcasts
 Spotify
 Deezer
Podcastを今すぐここで聞く
ラウンドナップWebコンサルティングの中山陽平です。今回は、犯罪者が足りない技術や人脈を外注できる「犯罪の分業化」と、中小企業が備えておきたいことをお伝えします。
最近、セキュリティ関係のニュースが続いていますよね。私もタイムズの情報漏えいの対象に入ってしまいまして、「当選」のメールが届いてしまいました。そのメールだけがきっかけではありませんが、最近の事件を見て、一度お話ししておきたいと思いました。
ニュースでは「AI(Artificial Intelligence:人工知能)が発達したから」「AIで簡単に攻撃できるから」という紹介をよく見ます。もちろん、それも一つの要因です。ただ、AIの進化以外にも、押さえておきたいポイントがあります。裏で進むサイバー犯罪の分業化にも、目を向けておきたいんです。
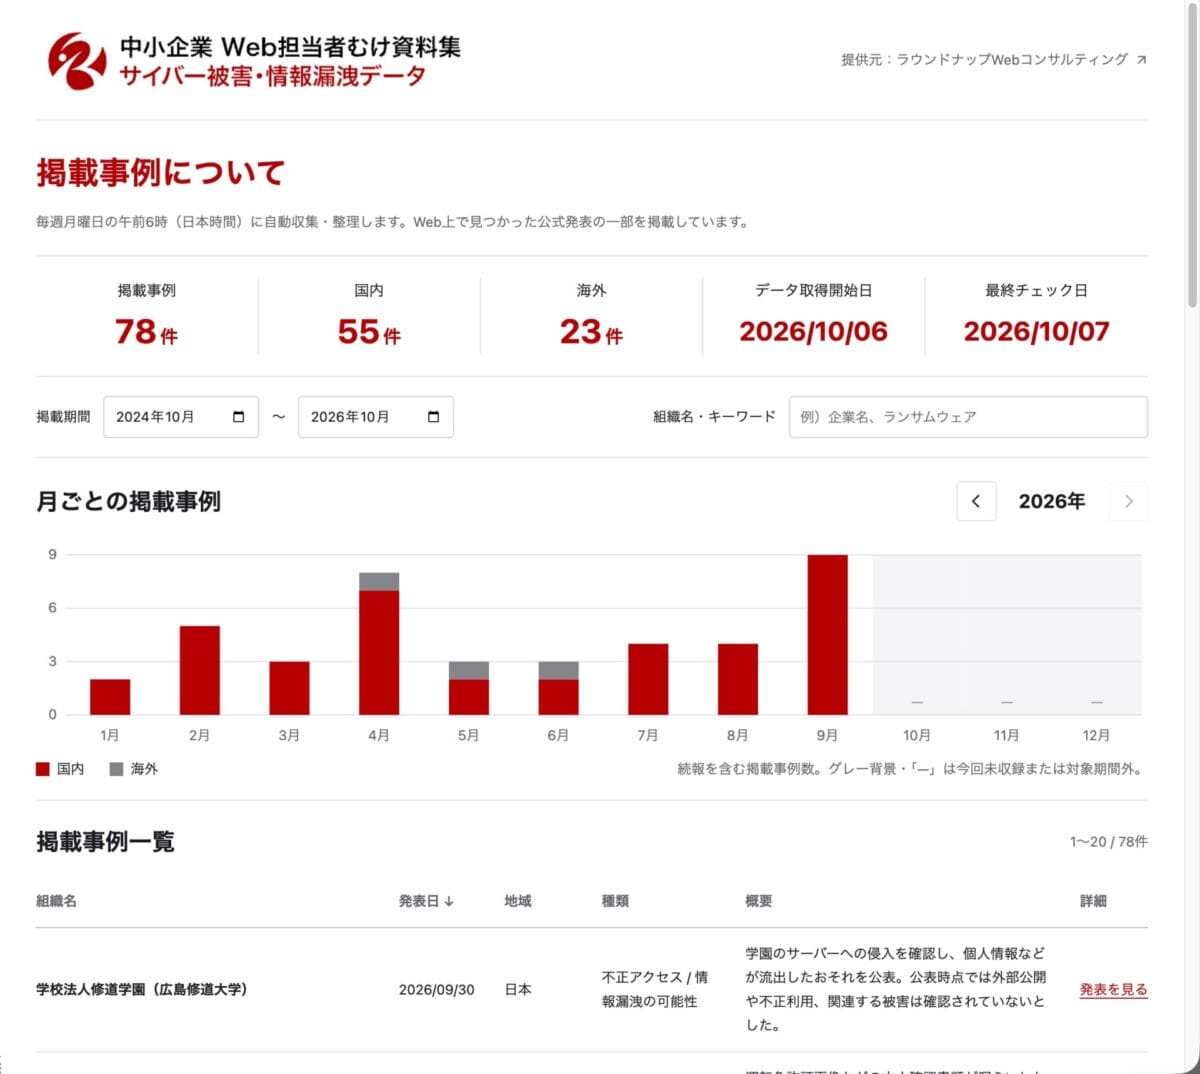
→サイバー被害について情報を自動収集・更新するページを作りました、ご利用ください
最近話題の事件を振り返る
最近、セキュリティ関連のニュースが多いですが、やはり大きいのはタイムズ・パーク24でしょう。私のところにも10月に入ってから、「法人会員の情報が漏れました。今後の情報はWebサイトを見てください」という通知が来ました。私が使っていたのはカーシェアではなく、タイムズビジネスサービスです。駐車場の年払いを簡単にしたり、支払いを月額で締めて払ったりするために使っていました。
タイムズでは、約660万アカウントの情報漏えいが確認されています。運転免許証画像などの本人確認書類も対象に含まれます。さまざまなサービスを展開しているので、対象が多かったのかなと思います。
参照:パーク24「当社サービスへの不正アクセスに関するお詫びとご報告」2026年9月28日
ほかにも、佐川急便や大阪公立大学、公式アプリを提供する各社などで発表が続いています。以下は2026年10月6日時点での内容です。
| 企業・サービス | 主な公表日 | 公表されている内容 |
|---|---|---|
| 佐川急便 | 9月30日・10月1日 | お荷物問い合わせサービスへの不正アクセスと、個人情報流出の可能性。影響範囲や原因は調査中。 |
| 大阪公立大学 | 10月2日 | 全学的なシステム障害と休講。大学の公式発表では原因を調査中としている。 |
| 777CON-PASS | 10月2日 | ユーザー情報などに流出の恐れ。対象件数は調査中。 |
| 焼肉きんぐ | 10月5日 | 公式アプリの会員情報、約1,000万件の漏えいを確認。 |
| 大起水産 | 10月5日 | 公式アプリ登録者約17万人の情報に漏えいの恐れ。実際の外部漏えいは未確認。 |
| 大和証券 | 10月5日 | 問い合わせ管理の委託先への不正アクセスによる、情報漏えいの恐れ。 |
参照:佐川急便のお知らせ/大阪公立大学の公式発表/サミーネットワークスの続報/物語コーポレーションの発表/大起水産の発表/大和証券の発表
なぜこのタイミングで発表が重なったのかは、分かりません。「あえて重ねたのか?」などと邪推する声もありますが、なんとも言えません。
AIの進化以外に知っておきたい「犯罪の分業化」の進行
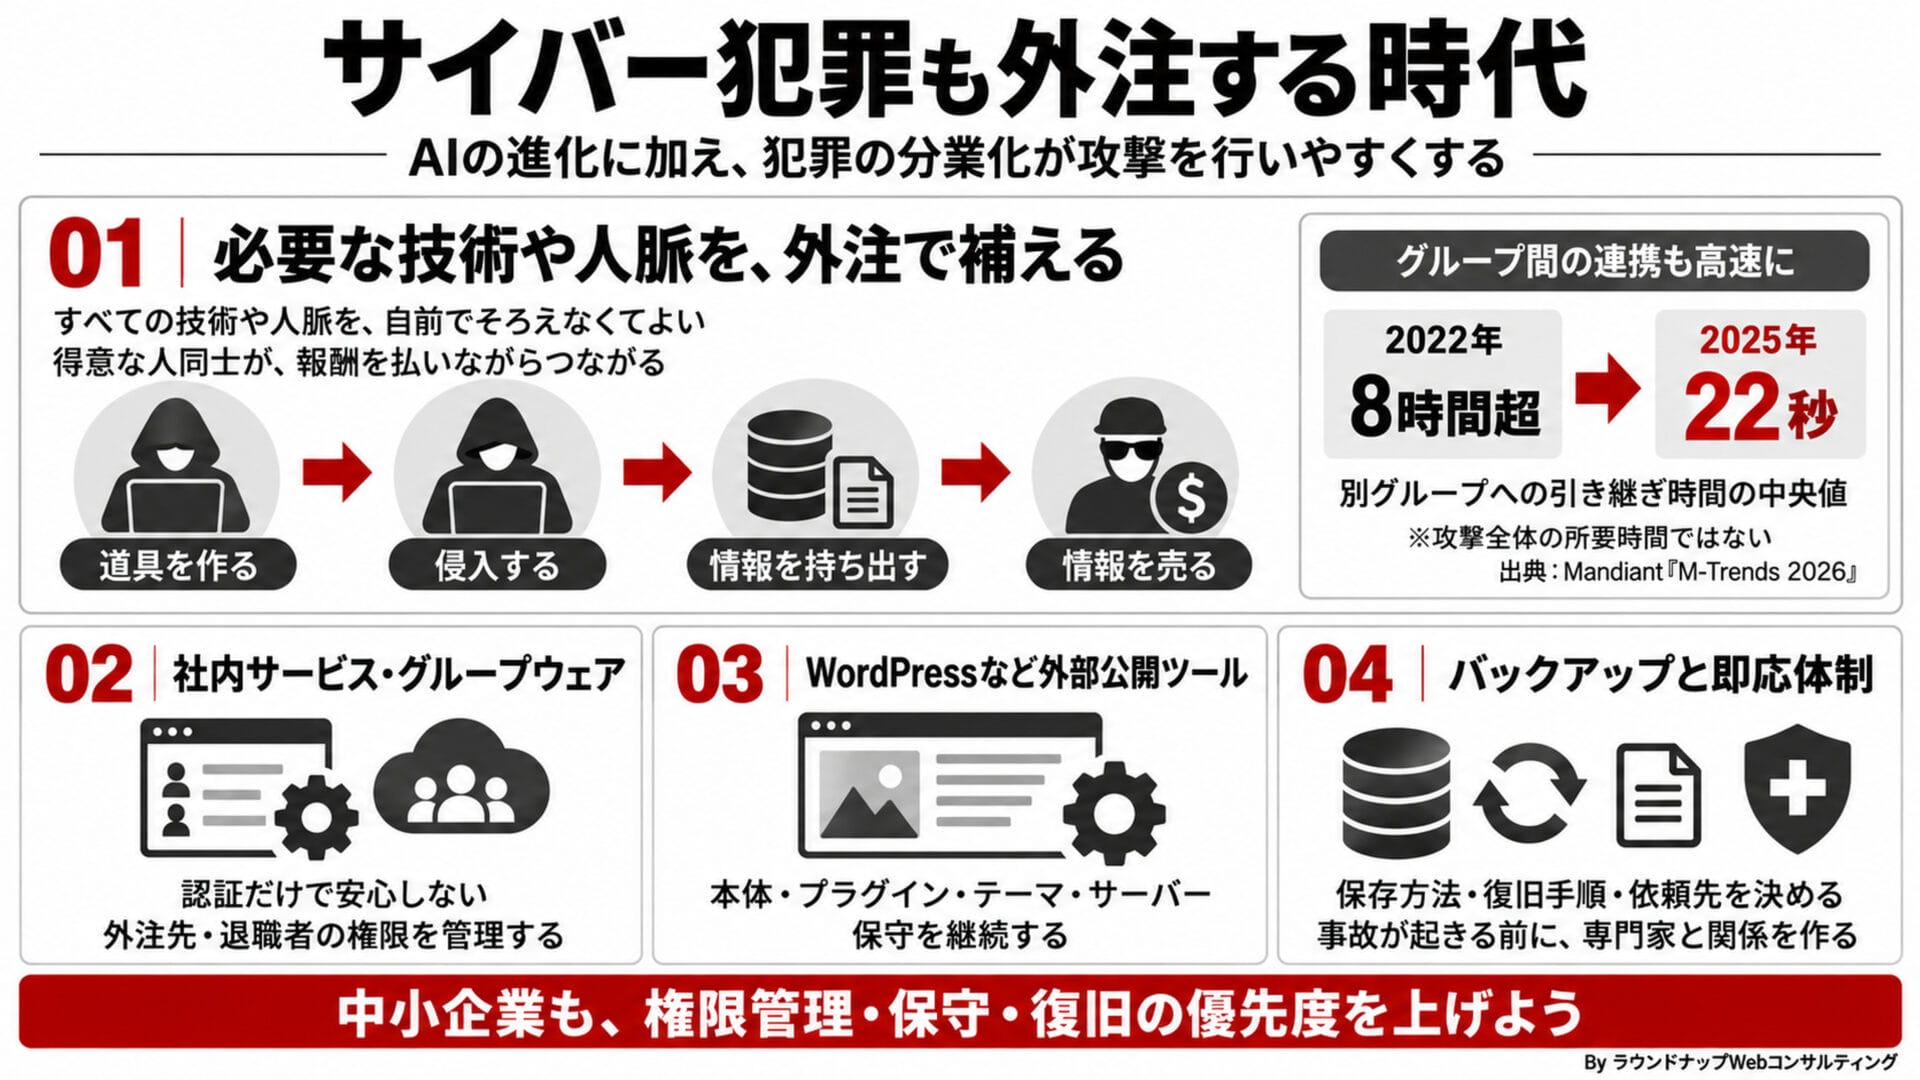
AIの進化とは別に、攻撃者同士が仕事を分担し、必要な技術や人脈を調達できる仕組みが発達しています。犯罪の分業自体は以前からありましたが、連携の速さにも変化が見られます。
私が「犯罪版のギグワーク」と呼んでいるのは、この分業の仕組みです。日本だとクラウドソーシングのようなイメージでしょうか。普通の仕事の受発注とは別に、表には出てこない犯罪の分業が進んでいます。
次のことを一つの集団だけで行うとしたら、すべて自前で担う必要があります。
- 攻撃用のプログラムを作る。
- 入り口を作って侵入する。
- 情報を持ち出す。
- 持ち出した情報を売る。
全部の技術や人脈をそろえるハードルは高いわけです。AIがあっても、情報を売りさばくなど、最終的に儲けにつながるところまでできなければ、あまり意味がありません。
もちろん、私も詳細まで分かるわけではありません。ただ、開発・運営側が道具を用意し、別の実行者が攻撃する仕組みを、米国司法省はLockBitの起訴内容で説明しています。
参照:米国司法省「LockBitの開発・運営に関する起訴」の発表
足りない技術や人脈を、外注して補い合える
「ここの個人情報が欲しい。でも手段はない」。今は、そんな場合でも攻撃に必要な技術や人脈を、自分たちだけですべてそろえる必要がありません。得意な分野を持つ別の人に依頼して、足りない部分を補えるからです。例えば、次のような役割です。
- 侵入の入り口を作る、脆弱性を見つける人。
- 用意された手段を使って情報を持ち出す人。
- 情報を売りさばくのが得意な人、人脈を持つ人。
お互いに報酬を払いながらつながる。そういう意味でのギグワーク化です。全部できる組織を作るより、それぞれの分野が得意な人をつなぐ方がずっと楽ですよね。犯罪の分業化が攻撃を行いやすくしているのです。
攻撃側の連携も高速に。引き継ぎ時間は8時間超から22秒へ
「分業して、チームワークは大丈夫なのか?」と思われるかもしれません。しかし、データはその予想を悪い意味で裏切ります。なんと、GoogleのMandiantによると、同社が調査した事案では、最初の侵入から別の攻撃グループがその入り口を利用できるようになるまでの時間は、中央値で2022年の8時間超から、2025年には22秒へ短縮しました。中央値なので、ばらつきはあります。攻撃の全工程が22秒で終わるという意味ではありません。
参照:Google Cloud/Mandiant「M-Trends 2026」
8時間あれば、検知できる可能性は上がりますよね。しかし、20秒だったら、間に合わないケースもあるでしょう。私はセキュリティの専門家ではないので、検知できる割合は言えません。ただ、検知する前に、別の攻撃グループが活動を始める可能性を考える必要があります。
「私、やりました。次、ここをお願いします」「では、これだけお金を払います」「情報を取りました。これを売ってください」。そんなやり取りがポンポン進むようなイメージです。利益を得るところまで持っていきやすくなっている、ということですね。(あくまで推測です)
「無名の中小企業だし、大丈夫だろう」と思ってはいけない
犯罪者が足りない技術や人脈を外注できるようになると、攻撃を行うハードルが下がります。中小企業の方々には、まだ危機意識が足りないと正直感じます。組織的な犯罪なら、大きな儲けを見込める大企業が狙われるので、うちはそうでもないのではと思うのも分かります。実際には、中小企業の被害も、かなり報告されています。
2026年上半期に警察へ報告されたランサムウェア被害は123件。そのうち中小企業は79件で、報告全体の約64%でした。これは警察への報告件数です。被害を受けていることに気づいていない「暗数」は、もっとあるかもしれません。
参照:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等」統計データ・図表4/6
どこまでが中堅企業で、どこまでが小規模企業なのか、細かい内訳までは確認できていません。
身近なところでも、WordPressのハッキングや、業務システムへの侵入があります。GoogleやMicrosoftなどのグループウェアも、いろいろな手段で入られることがあります。こうした相談は、私のところにも結構あります。セキュリティを専門にする会社なら、もっと多いのではないかと思います。
個人データの漏えいには、報告義務の対象になるものもあります。その制度自体を知らない中小企業もあると思いますし、そもそも被害に気づいていないケースもあるでしょう。実際の件数は、公表された数字より多いのではないかと感じます。
サプライチェーン全体のセキュリティを守ろうという話もありますよね。いろいろな企業が同じシステムにつながっているので、同じシステムにつながる企業で情報が漏れれば、自分たちも被害を受ける可能性があります。中小企業も、少なくとも今何が起きているかを押さえておく必要があります。
イタチごっこ…AI提供側の対応に頼るのは危険
仮にAI企業が悪用を防ぐセーフガードを完璧にできたとしても、安心ではありません。AIの進化と同じくらい、「犯罪の分業が成立し、必要なスキルをすべて持っていなくても、人を集めて攻撃できる」という状況に注意が必要です。足りない技術や人脈を外注で補えるネットワークまで、なくなるわけではないからです。
調査やなりすまし、相手のシステムに合わせた道具の作成や実行。AIを使うと、もともとできる人が、こうした作業をさらに速く進められます。2026年には、攻撃用ソフトが検知されると、AIで修正や再配備をする仕組みも報告されています。道具を使う側の作業が速くなっていることも、無視できません。
参照:Anthropic「Detecting and countering misuse of AI: September 2026」
クラウドで提供されるモデルの安全対策は強くなっていくでしょう。ただ、ローカルで動くモデルでは、安全対策が外れているものもあります。AI企業の対策が進んでも、それだけで攻撃の手段がなくなるとは考えにくいんですね。
対抗して「うちもAIで防衛していく」というのも、簡単ではありません。使う人のスキルによります。攻撃のツールは世界中に広まり、進化していきます。一つの企業で、その変化についていくのは簡単ではありません。
私達にできることとは?
社内システムやWebサイトを維持管理することは、中小企業にとって大きなコストになります。同時に、経営を続けるうえで大きな課題です。具体的な方法は時期によって変わるので、ここでは細かい設定より、見直す対象をお伝えします。
1:社内サービス・グループウェアについて
GoogleやMicrosoftのグループウェアなら安心だと思いがちです。でも、正規の手順をうまく踏ませて侵入する話をよく聞きます。二要素認証を入れていても、人間が誤解して押してしまうことはあります。認証を入れたことだけで、安心しないでほしいんです。
会社としては、侵入などが起きても、被害を最小限に抑えられる仕組みを考える必要があります。外注先や外部の人、退職者に対する管理も含めて、アクセス権限の管理を徹底することを進めておかなければいけません。
2:WordPressなど外部公開ツールについて
外部のシステムでは、やはりWordPressを最初に挙げたくなります。きちんとバージョンアップしないと、本当に危ない。「何か起きたら嫌だ」「お金がかかるから保守しない」と更新を止めるケースもあります。でも、一度の事故でも、企業の根幹に関わります。
私も何度もお伝えしているのですが、難しい部分があると感じます。その場合には、保守を引き受けてくれるサービスへの乗り換えを、最近はご案内しています。
プラグイン自体が汚染されるケースもあります。保守するのはWordPress本体だけではなく、本体、プラグイン、テーマ、サーバーまで保守する必要があります。きちんと対応しないとリスクが高まるので、難しい立ち位置に来ていると正直感じます。
参照:WordPress公式「Hosting Handbook:Security」
3:いざというときのバックアップと即応体制について
社内外のデータでは、ランサムウェアが本当に大変です。データをどう保存し、どう復旧できるようにするのか。手順やマニュアル、お願いする先を早めに決めておく必要があります。
出荷を手作業に戻すようなことが起きれば、流通やサプライチェーンで重要な位置を占める企業には、いろいろな損害が出る可能性があります。これからは、セキュリティにコストをかける必要があるという前提に立った方がいいと思います。以前のような牧歌的な社会ではないのだ、と。
事故で働く人が疲弊する前に、相談先を作っておく
売上を増やす、業務を効率化して経費を減らす、新しいことに挑戦する。そういうところにお金を使いたい気持ちは、すごく分かります。セキュリティに頭も心も使いたくないというのも、そうだと思います。
でも、大事故になれば社内は疲弊します。いろいろなところに「ごめんなさい、ごめんなさい」と謝り続けると、働く人の心にも負担がかかり、離職や休職につながってしまう。動いてもらえる人がいなくなれば、会社は組織として機能しなくなります。対外的な問題だけではないんです。
私のタイムズのアカウントも、どうなるんでしょうか。「次のメールを待ってください」と言われていて、どうしたらいいか分からないという感じです。大事故になる前に、口を酸っぱくしてでも言っておかなければいけない内容だと思い、今回お伝えしました。
詳しく何をすべきかは、専門の会社に頼むか、相談先を見つけておくのが一番だと思います。ネット上の「これをやっておけば大丈夫」という無責任な情報を信じるのではなく、相談できる専門家と、先に関係を作っておきましょう。
まとめ:中小企業もリスクは日々増大、安心と安全は常に優先度を上げて考えよう
- 攻撃の変化には、AIの進化に加えて犯罪の分業化と、グループ同士の素早い連携があります。AI企業の対策を待つだけでは、リスクはなくなりません。
- 警察へのランサムウェア被害の報告では、中小企業も多くを占めています。会社が小さいから関係ないとは考えないことです。
- 社内の権限管理、WordPressなどの保守、データの復旧準備は、会社を続けるための備えです。
- 事故は働く人も疲弊させます。大事故になる前に、具体的な対策を相談できる専門家との関係を作っておくことを勧めています。
引用元・参考情報
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等」統計データ
- パーク24「当社サービスへの不正アクセスに関するお詫びとご報告」
- 佐川急便「お荷物問い合わせサービス」に関するお知らせ
- 大阪公立大学「一般・報道関係の方へ」
- サミーネットワークス「777CON-PASSへの不正アクセス」続報
- 物語コーポレーション「焼肉きんぐ公式アプリ」の情報漏えいに関する発表
- 大起水産「不正アクセスによる個人情報漏えいのおそれ」に関する発表
- 大和証券の委託先への不正アクセスに関する発表
- 米国司法省「LockBitの開発・運営に関する起訴」の発表
- Google Cloud/Mandiant「M-Trends 2026」
- 個人情報保護委員会「漏えい等報告・本人通知の義務化」
- Anthropic「Detecting and countering misuse of AI: September 2026」
- WordPress公式「Hosting Handbook:Security」
配信スタンド
- Apple iTunes 公式ストア Podcast(おすすめ) https://itunes.apple.com/jp/podcast/zhong-shan-yang-pingno-non/id750899892
- YoutubePodcast(旧:GooglePodcast) https://www.youtube.com/user/WebMarketingJAPAN
- Spotify https://open.spotify.com/show/0K4rlDgsDCWM6lV2CJj4Mj
- Amazon Music Amazon Podcasts
■Podcast /Webinar への質問は
こちらのフォームへどうぞ。 https://forms.gle/Lvy4nVauyJ2SRhJM7
運営・進行
株式会社ラウンドナップ(ラウンドナップWebコンサルティング)
代表取締役・コンサルタント 中山陽平
Webサイト:https://roundup-inc.co.jp/
投稿 第606回:なぜサイバー攻撃は強力に?AIパワーだけではない”犯罪の分業化”という背景と、中小企業がおさえるポイント は 中小企業専門WEBコンサルティング会社・ラウンドナップWebコンサルティング(株式会社ラウンドナップ) に最初に表示されました。